クラウドの責任分界点とは?利用形態(IaaS・PaaS・SaaS)ごとにわかりやすく解説
クラウドサービスを導入し、安定して運用するうえで、自社とクラウド事業者が担うそれぞれの責任範囲を明確にすることが欠かせません。この境界が曖昧なまま運用を進めると、セキュリティー対策や運用管理に抜け漏れが生じ、重大なリスクにつながるおそれがあります。
本記事では、クラウドにおける責任分界点の基本的な考え方から、IaaS・PaaS・SaaSの利用形態別の違いや、クラウド運用において押さえるべきポイントまでわかりやすく解説します。
- クラウドの責任分界点とは
- なぜ重要なのか・押さえるべきポイント
- クラウドの責任分界点とは
- なぜ責任分界点の理解が重要なのか
- セキュリティーリスクの増大
- インシデント発生時の対応遅延
- 運用管理における対応漏れ
- クラウド利用形態別の責任分界点
- IaaS(Infrastructure as a Service)の責任分界点
- PaaS(Platform as a Service)の責任分界点
- SaaS(Software as a Service)の責任分界点
- 責任分界点を踏まえたクラウド運用で押さえるべきポイント
- 責任分界点を運用ルールに落とし込む
- 設定・権限管理は利用者責任であることを理解する
- インシデント対応フローを事前に決めておく
- サービス変更・構成変更時に責任範囲を見直す
- まとめ
クラウドの責任分界点とは
責任分界点とは、クラウド事業者と利用者(自社)の間で、セキュリティや運用管理の責任範囲がどこで分かれるかを示す境界線のことです。
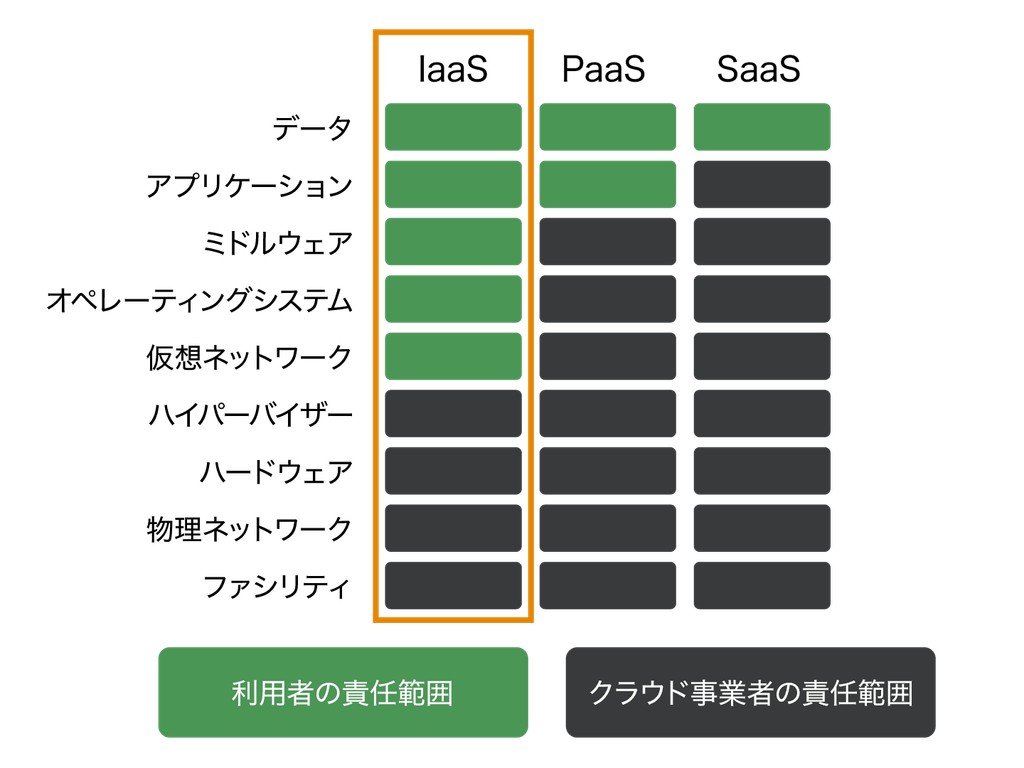
クラウド環境では、物理的なサーバーやネットワーク機器はクラウド事業者が管理し、その上で動作するアプリケーションやデータは利用者が管理するケースが一般的です。この責任範囲の違いは、IaaS・PaaS・SaaSといった利用形態によって大きく異なります。
多くのクラウド事業者は、責任分界点を明示したドキュメントを公開しており、たとえば「さくらのクラウド」では、下記のページで確認可能です。
なお、責任分界点の考え方は、クラウド業界では「責任共有モデル(Shared Responsibility Model)」とも呼ばれています。
なぜ責任分界点の理解が重要なのか
責任分界点の理解が不十分なまま運用を続けると、以下のような問題を引き起こす可能性があります。
セキュリティーリスクの増大
責任分界点が曖昧な場合、本来自社で実施すべきセキュリティー対策が抜け落ちるおそれがあります。たとえば、IaaS環境において、OSのセキュリティーパッチ適用は利用者の責任ですが、これをクラウド事業者が対応するものと誤認していると、脆弱性が放置されてしまいかねません。
また、クラウド特有のセキュリティー対策についてただしく理解しておくことも重要です。
クラウドのセキュリティー対策についてくわしくはこちら

インシデント発生時の対応遅延
セキュリティーインシデントや障害が発生した際、責任分界点が不明確だと初動対応が遅れる原因になります。「誰が対応すべきか」の判断に時間を要し、その間に被害が拡大してしまうリスクがあるため、注意が必要です。
運用管理における対応漏れ
バックアップの取得、ログの監視、アカウント管理などの日常的な運用タスクも、責任分界点と密接に関わっています。
自社の責任範囲を把握していないと、必要な対応が放置されるおそれがあります。平時には表面化しにくい問題ですが、万が一、障害やインシデントが発生した際には深刻な影響を及ぼしかねません。
クラウド利用形態別の責任分界点
クラウドの責任分界点は、利用するサービスの形態によって大きく異なります。
ここでは、IaaS・PaaS・SaaSそれぞれの責任分界点を整理します。
IaaS・PaaS・SaaSの違いについてくわしくはこちら

IaaS(Infrastructure as a Service)の責任分界点
IaaSは、サーバーやネットワークといったインフラをクラウド事業者が提供するサービスです。事業者は、物理インフラと仮想化基盤までを管理し、ハードウェアに関する障害対応・セキュリティ対策を担います。
一方で、OS・ミドルウェア・アプリケーション・データの管理は利用者側の責任となります。たとえば、OSのセキュリティーパッチ適用、アクセス制御、ユーザー権限の管理などは、自社で対応する必要があります。システム構成の自由度が高い反面、利用者の責任範囲が広い点が特徴です。
PaaS(Platform as a Service)の責任分界点
PaaSは、アプリケーションの実行環境までをクラウド事業者が提供するサービスです。OS・ミドルウェア・ランタイムの管理は事業者側が担うため、IaaSと比べて利用者の責任範囲は限定されます。
利用者は主に、アプリケーションのコードやデータの管理を担います。たとえば、アプリケーションの脆弱性対応や、データのバックアップ設計などは利用者側で対応する必要があります。
SaaS(Software as a Service)の責任分界点
SaaSは、アプリケーションそのものをクラウド事業者が提供するサービスです。インフラからアプリケーションまでの大部分を事業者が管理するため、3つの利用形態を比べると利用者の責任範囲は最も限定的です。
利用者はデータの管理やアクセス権限の設定、社内の利用ルールの運用を担います。
責任分界点を踏まえたクラウド運用で押さえるべきポイント
責任分界点を理解するだけでなく、実際の運用にどう反映させるかが重要です。ここでは、クラウドの導入・運用時に押さえておきたいポイントを整理します。
責任分界点を運用ルールに落とし込む
責任分界点を把握したあとは、それを具体的な運用ルールに落とし込むことが重要です。
自社の環境や体制に合わせて「誰が・いつ・何をおこなうのか」まで具体化し、運用手順書として文書化しておきましょう。
もし、自社だけで対応するためのリソースやノウハウが不足している場合は、マネージドサービスの活用やMSP(マネージドサービスプロバイダー)への外部委託も有効な選択肢となります。
MSPについては詳しくはこちら
設定・権限管理は利用者責任であることを理解する
クラウドのセキュリティーインシデントは、利用者側の設定ミスに起因することも少なくありません。インフラは事業者によって保護されていますが、アクセス権限や公開設定といった構成は利用者自身が管理する必要があります。
たとえば、ストレージの公開設定を誤ると、機密データが漏えいするリスクが生じます。「設定管理は利用者の責任である」という意識を持ち、適切な権限設計と定期的な設定チェックを徹底しましょう。
インシデント対応フローを事前に決めておく
障害やインシデントが発生した際、対応フローが整備されていないと、初動対応の遅延につながります。障害発生時の対応主体、クラウド事業者への問い合わせ手順、自社のエスカレーション手順を事前に定めておきましょう。
サービス変更・構成変更時に責任範囲を見直す
PaaSからIaaSへの移行や新しいクラウドサービスの追加、マルチクラウド化など、環境が変われば責任分界点も変わります。構成変更時には必ず責任範囲を再確認し、認識のずれが生じないための運用を徹底しましょう。
まとめ
クラウドにおける責任分界点とは、クラウドを提供する事業者と利用者の間でセキュリティーや運用管理の責任がどこで分かれるかを示す境界線です。
責任範囲はIaaS・PaaS・SaaSといった利用形態によって異なり、利用者側の責任はIaaSが最も広く、SaaSが最も限定的です。ただし、いずれの形態であっても、データ管理やアクセス制御など、利用者側に一定の責任が残る点は共通しています。
クラウド導入時には、責任分界点を理解するだけでなく、運用ルールや対応フローとして具体化し、構成変更のたびに見直す体制を整えておくことが重要です。
「さくらのクラウド」を提供するさくらインターネットでは、クラウド運用に関するさまざまなご相談をワンストップで受け付けています。
お客様の環境や課題をヒアリングしたうえで、責任範囲の整理から運用設計、セキュリティー対策まで、最適な解決策をご提案します。「自社の責任範囲を整理したい」「運用体制を見直したい」とお考えの方は、お気軽にお問い合わせください。