既存VPSをベースに拡張する。さくらのクラウドで実現する3つのシステム構成
「さくらのVPS」を複数台で運用していると、拠点や既存環境とのセキュアな接続、システム全体のセキュリティー、複数のトラブル要因への復旧といった課題が生じてきます。これらはサーバー性能とは別に、システム構成として設計する要件です。
そこで検討したいのが、用途に合っているVPSは残しながら、新たな要件が生じた部分を「さくらのクラウド」で拡張する方式です。とくに業務システムをクラウドに移行すれば、接続や可用性など、サーバー増設だけでは設計できない要件をまとめて整備できます。
この記事では、複数のVPSを運用する企業の担当者に向けて、3つの課題に対応するシステム構成例を紹介します。
- 想定するVPSシステムと3つの課題
- さくらのクラウドによる解決の前提
- さくらのクラウドによる3つの構成例と拡張
- 想定するVPSシステムと3つの課題
- さくらのクラウドによる解決の前提
- 構成例1:複数拠点から業務システムを利用する
- さくらのクラウドによる拡張
- 構成例2:フロントエンドとバックエンドを分離する
- さくらのクラウドによる拡張
- 構成例3:高可用性が求められるシステムをクラウドで冗長化する
- さくらのクラウドによる拡張
- まとめ
- 関連する導入事例
想定するVPSシステムと3つの課題
ここで想定しているのは、公開Webサーバー、ファイル共有、メール、業務システムなどを、用途ごとに「さくらのVPS」で運用している企業です。本社、支店、営業所からインターネット経由で接続しており、業務システムVPSにはWeb/AP(画面表示と業務処理を担う部分)とデータベースが同居しています。
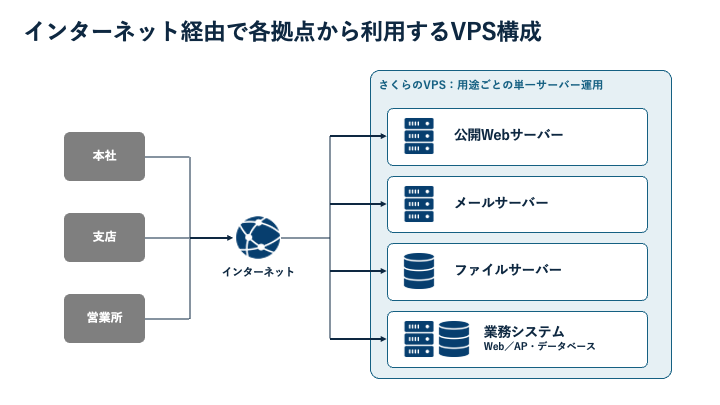
このシステムには、次の3つの課題が考えられます。
- 拠点や既存環境とのセキュアな接続が必要になる:業務システムを複数拠点から利用する場合、VPNの品質と費用、オンプレミスや既存VPSとの接続方式が要件に加わります。サーバーを1台追加するだけでは、接続元ごとのアクセス範囲や通信経路の分離までは決まりません。
- システム全体のセキュリティーを確保しにくい:フロントエンドとデータを保管するバックエンドが同じ範囲にあると、不正アクセスや誤操作の影響がデータまで及ぶ可能性があります。サーバーごとの設定だけでは、システム全体の影響範囲を限定しにくくなります。
- 複数のトラブル要因に備え、復旧できる構成が求められる:トラブルの原因は、サーバーやOS・アプリケーションの障害、通信の途絶、アクセスの急増、設定変更や誤操作、データの破損などさまざまです。単一サーバーでの稼働では、トラブル対応や対策も切り分けにくくなります。
さくらのクラウドによる解決の前提
公開Webサーバー、ファイルサーバー、メールサーバーは継続してVPSを利用し、課題の解決に必要な範囲をさくらのクラウドへ拡張します。
クラウド側には、VPNルーター、スイッチ、エンハンスドロードバランサーなどを配置します。3つの構成例は独立しており、すべてを同時に採用する必要はありません。
そこで、「さくらのVPS」と「さくらのクラウド」の連携に使用できるおもな機能を確認しておきましょう。
既存VPSを残す場合は、VPSとクラウドの間でおこなう通信を先に決めます。今回の構成例では、主に次の2つの機能を利用します。
| 機能 | つなぎ方 | 適する用途 | おもな特長 | 注意点 |
|---|---|---|---|---|
| ブリッジ接続 | VPSのスイッチとクラウドのスイッチをL2(同じネットワークとしてつなぐ方式)で接続 | 既存VPSからクラウド上の業務システムやデータベースへ通信する | 接続した範囲のサーバー同士を同じセグメントで通信できる | セキュリティの境界にはならない。対象ゾーンや会員IDなどの利用条件を確認する |
| エンハンスドロードバランサー | クラウド上の複数のWeb/APサーバーを振り分け先に登録 | 高い可用性が必要な業務システムのWebサーバーとAPサーバーを負荷分散する | 利用者から見える入口を共通化し、正常なWeb/APサーバーへ振り分けられる | VPSとクラウドを同じプライベートネットワークにする機能ではない。データベースの切り替えは、この機能ではおこなわない |
このほか、公開されたサーバーの応答確認にはシンプル監視、パスワードなどの保管にはシークレットマネージャーも利用できます。
では、実際のシステム構成例を見ていきましょう。
構成例1:複数拠点から業務システムを利用する
業務システムを複数拠点から利用する場合、VPNの品質と費用、オンプレミスや既存VPSとの接続方式も要件に加わります。このときサーバーを1台追加しても、接続元ごとのアクセス範囲や通信経路の分離までは決まりません。
そこで、業務システムをさくらのクラウドへ移し、各拠点からクラウド上のVPNルーターへサイト間VPNで接続します。
さくらのクラウドによる拡張
VPNルーターは、業務システム宛ての通信をクラウド側へ、ファイルサーバーや保守対象VPS宛ての通信をブリッジ接続経由でVPS側へ振り分けます。クラウド側では、業務システム用スイッチの先にWeb/APサーバーとデータベースを配置します。
サイト間VPNの通信には、VPNルーターのファイアウォールが適用されません。拠点から各サーバーへの通信を制限する場合は、サーバー側のOSファイアウォールやパケットフィルターなどを設定します。
公開WebサーバーとメールサーバーはVPSに残し、利用者向けの通信は引き続きインターネット経由で受け付けます。管理・保守の通信だけをVPN経由にします。
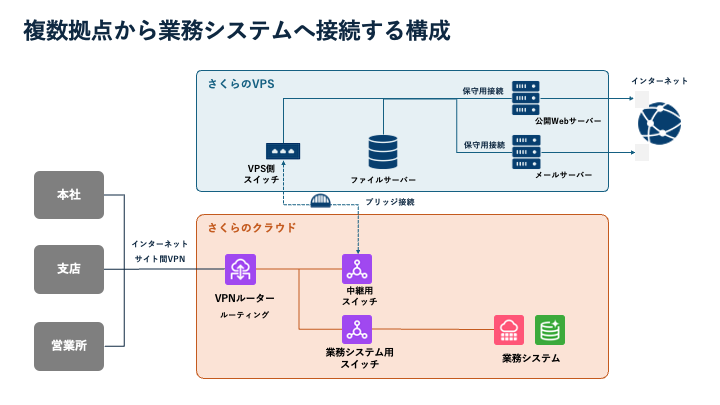
この構成により、複数拠点の接続先をクラウドのVPNルーターに集約し、業務システムと既存VPSへの経路をそこで振り分けできます。
VPS側にはクラウドおよび各拠点への戻り経路を設定します。拠点、VPS、クラウドでプライベートIPアドレス帯が重複しないように設計することも必要です。
なお、サイト間VPNは通信を暗号化できますが、回線速度や遅延は保証できません。また、拠点側の回線やVPN機器が停止すると接続できなくなるため、重要な拠点では冗長化を検討します。
構成例2:フロントエンドとバックエンドを分離する
公開Webサーバーなどのフロントエンド(利用者がアクセスする画面側)と、データを保管するバックエンドが同じ範囲にあると、不正アクセスや誤操作の影響がデータまで及ぶ可能性があります。サーバーごとの設定だけでは、影響範囲をシステム全体で限定しにくい状態です。
そこで、フロントエンドを既存VPSに残し、業務処理とデータベースをクラウド上のバックエンドへ分離します。
さくらのクラウドによる拡張
既存VPSとクラウドの中継用スイッチをブリッジ接続し、その先にVPNルーターとバックエンド用スイッチを配置します。VPNルーターはファイアウォールとして必要な通信だけを許可し、バックエンドをインターネットへ直接接続しません。
バックエンド用スイッチの先には、APとデータベースを配置します。APとデータベースの稼働状態は、モニタリングスイートでコントロールパネルから確認します。監視対象はスイッチそのものではなく、スイッチに接続したサーバーです。サーバーの応答確認にはシンプル監視、データベース接続に使うパスワードの保管にはシークレットマネージャーも利用できます。
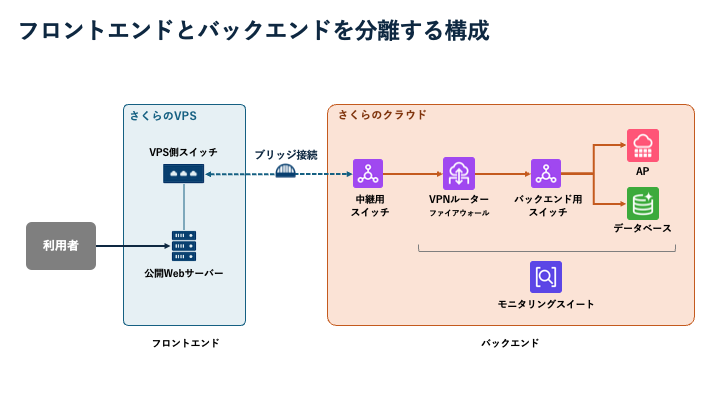
この構成により、既存VPSを活用しながら、フロントエンドとバックエンドの通信を制限できます。APとデータベースの稼働状態もモニタリングスイートでコントロールパネルから監視できます。
構成例3:高可用性が求められるシステムをクラウドで冗長化する
フロントエンドとバックエンドを分離するだけでは、サーバー障害に備えた冗長化や復旧方法までは整備できません。業務システムが1台のWeb/APサーバーと1台のデータベースで稼働していると、どちらかが停止した場合にシステム全体を利用できなくなります。
アクセスの急増、設定変更や誤操作、データの破損など、複数のトラブル要因に備える構成も必要です。
そこで高い可用性が求められる業務システムは、Web/APとデータベースをまとめてさくらのクラウドへ移し、負荷分散、複数サーバー、データベースの冗長化、バックアップ、モニタリングスイートを組み合わせます。
さくらのクラウドによる拡張
利用者からのアクセスは、エンハンスドロードバランサーで複数のWeb/APサーバーへ振り分けます。Web/APサーバーは、共有セグメントまたはルーター+スイッチに配置し、グローバルIPアドレスでエンハンスドロードバランサーの振り分け先に登録します。Web/APとデータベースの通信はクラウド内で完結させ、データベース用スイッチの先にデータベースアプライアンスの冗長化オプションを配置します。
冗長化オプションでは、主系と副系の2台を同一セグメントに配置し、仮想IPアドレスを業務システムの接続先にします。主系に障害が発生すると、仮想IPアドレスが副系へ切り替わります。
データベースのバックアップは、別途用意したNFSサーバーへ取得します。取得方法と保管先は、必要なRPO(目標復旧時間)とRTO(目標復旧時点)に基づいて決定します。
Web/APは、モニタリングスイートで稼働状態を監視します。応答確認にはシンプル監視、データベースのパスワード保管にはシークレットマネージャーも利用できます。
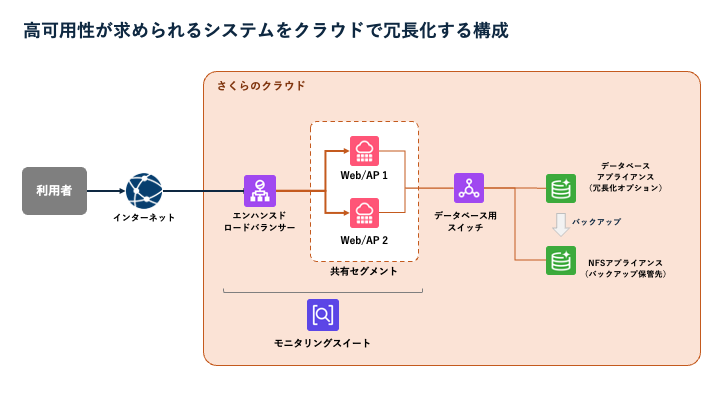
この構成により、利用者からのアクセスを複数のWeb/APサーバーへ振り分けられます。1台のWeb/APサーバーが停止しても、正常なサーバーで処理を継続可能です。
データベースは、冗長化オプションにより主系と副系でデータを同期します。主系が停止しても、仮想IPアドレスの切り替えにより処理を継続できます。
アプリケーション側では、接続状態の確認と再接続を実装します。副系は読み取り専用で稼働します。
取得方法と保管先は、システムごとに必要なRPO(Recovery Point Objective:目標復旧時点)とRTO(Recovery Time Objective:目標復旧時間)に基づいて決定します。
なお、冗長化オプションを有効にしたデータベースアプライアンスは、モニタリングスイートとの直接連携の対象外です。Web/APサーバーの監視とは別に、データベースの監視方法を確認します。
まとめ
既存VPSをすべて移行しなくても、さくらのクラウドを組み合わせることで、拠点や既存環境との接続、フロントエンドとバックエンドの分離、可用性要件に応じた「さくらのVPS」と「さくらのクラウド」の使い分けを実現できます。
現在のシステム構成と解決したい課題を整理することで、既存VPSを活用しながら、自社に必要な機能の段階的な導入を検討しましょう。
関連する導入事例
- 株式会社中広:自社の基幹システムおよび関連システムのインフラ基盤として、さくらのクラウドとさくらのVPSを使い分けています。
- 株式会社リーフワークス:さくらのクラウド、さくらのVPS、専用サーバーを組み合わせ、サービスの成長と多様な要件に対応しています。
- チエルコミュニケーションブリッジ株式会社:教育機関向けeラーニングシステム「GLEXA」の基盤に、さくらのクラウドとさくらのVPSを採用しています。